El fraude en telecomunicaciones (también conocido como fraude telco) se refiere a cualquier actividad ilegal que abusa de las redes de comunicación, los sistemas de facturación o las cuentas de clientes para obtener un beneficio financiero.
Mientras que las amenazas tradicionales se dirigen a las tarifas de enrutamiento de llamadas de los operadores, los ataques modernos explotan cada vez más los registros de clientes, los inicios de sesión y los procesos de pago.
Detener estas pérdidas requiere adaptar la herramienta de detección adecuada a la etapa específica donde ocurre el fraude. En esta guía, detallamos 11 tipos comunes de fraude en telecomunicaciones y cómo detectarlos y prevenirlos.
Puntos clave
¿Qué es el fraude de telecomunicaciones?
Quienes cometen fraude manipulan las redes telefónicas y los portales en línea para robar equipos, interceptar inicios de sesión y generar tráfico de llamadas falso. Estas actividades explotan brechas estructurales en los protocolos de enrutamiento de llamadas y en las configuraciones de autenticación de las personas usuarias.
Entre los ejemplos más comunes se encuentran el fraude de ingresos compartidos internacionales (IRSF) y el fraude por bypass de interconexión, los cuales aprovechan las diferencias en las tarifas de llamadas entre operadores. Ambos esquemas se dirigen a la infraestructura de red para extraer ingresos directamente de proveedores legítimos.
¿Cómo funciona el fraude de telecomunicaciones?
Quienes cometen fraude explotan las operaciones de telecomunicaciones al dirigirse a puntos de entrada vulnerables, tanto en las redes de los operadores como en los portales digitales de suscripción. En el lado de la red, estos actores utilizan scripts automatizados para vulnerar sistemas de conmutadores telefónicos privados (PBX) desprotegidos o arrendar números con tarifa premium. Luego, inundan esas líneas con tráfico de llamadas artificial, quedándose con márgenes de pago por minuto antes de que los operadores detecten el pico de volumen.
En los portales digitales de suscripción, los atacantes usan credenciales robadas o proxies residenciales para comprar tarjetas SIM al por mayor y dispositivos de alta gama. Posteriormente, registran cuentas de afiliados falsas o envían formularios de registro fraudulentos para activar pagos de comisiones automáticos y envíos de equipos.
Una vez con el control, los atacantes despliegan software de acceso remoto o realizan intercambios de SIM para interceptar mensajes con contraseñas de un solo uso (OTP) y apoderarse de las cuentas.
11 Tipos de fraude de telecomunicaciones
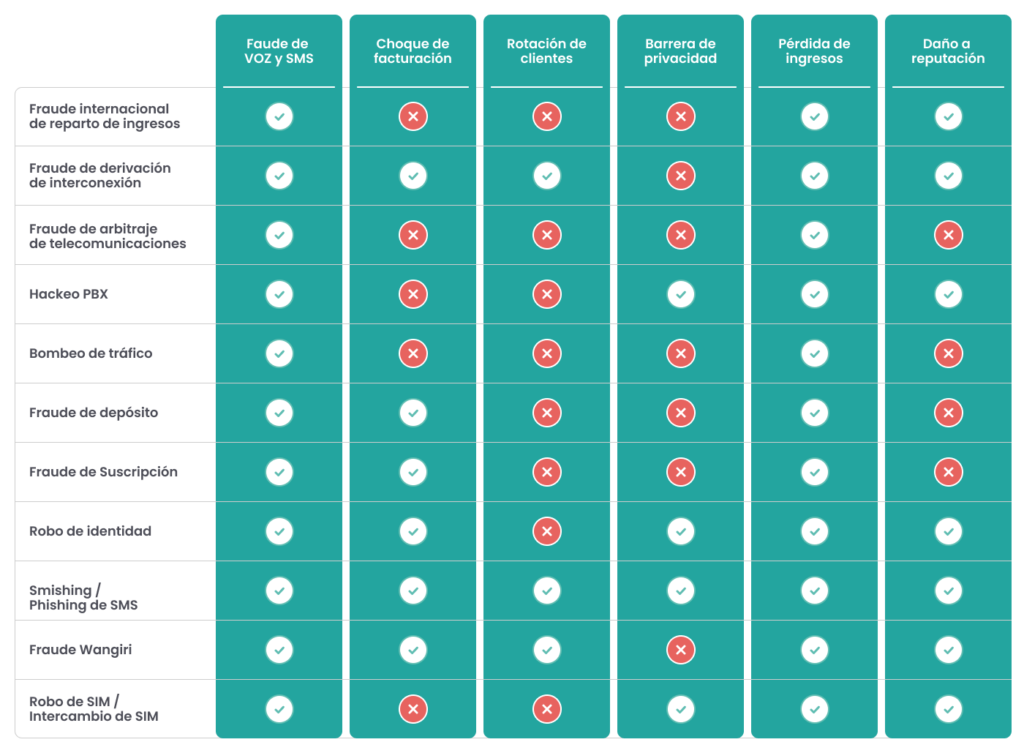
Comprender los vectores de ataque específicos ayuda a los equipos a implementar controles dirigidos en las capas de red y de cuenta.
Los siguientes 11 esquemas representan las amenazas más frecuentes que enfrentan los proveedores de comunicaciones en la actualidad.
Fraude internacional de reparto de ingresos (IRSF)
Actores maliciosos alquilan números telefónicos de tarifa premium e ingresan sin autorización a redes telefónicas empresariales desprotegidas. Realizan llamadas automatizadas a esos números fuera del horario laboral, lo que genera facturas telefónicas astronómicas para la empresa afectada mientras ellos obtienen una comisión de la tarifa por minuto. Debido a que la telefonía no cuenta con protocolos de contracargo, los operadores rara vez recuperan estas pérdidas.
2. Fraude Wangiri
El fraude Wangiri (del japonés «un timbre y cortar») es una estafa en la que quienes cometen el delito llaman a un cliente, dejan sonar el teléfono una sola vez y cuelgan. El objetivo es provocar una llamada de vuelta que redirige a la víctima a un número de alta tarifa controlado por el atacante. También existe una versión por mensajes cortos (SMS) que incita a las personas usuarias a llamar o enviar un mensaje de texto a un número específico.
Las señales de alerta habituales incluyen picos repentinos en llamadas a destinos de alto costo y llamadas repetidas de corta duración. Los operadores de telecomunicaciones y las empresas con alto volumen de llamadas pueden reducir el riesgo monitoreando los patrones de marcación saliente y utilizando herramientas como la búsqueda inversa de números telefónicos para marcar números sospechosos antes de que la clientela intente devolver la llamada.
3. Fraude de bypass de interconexión
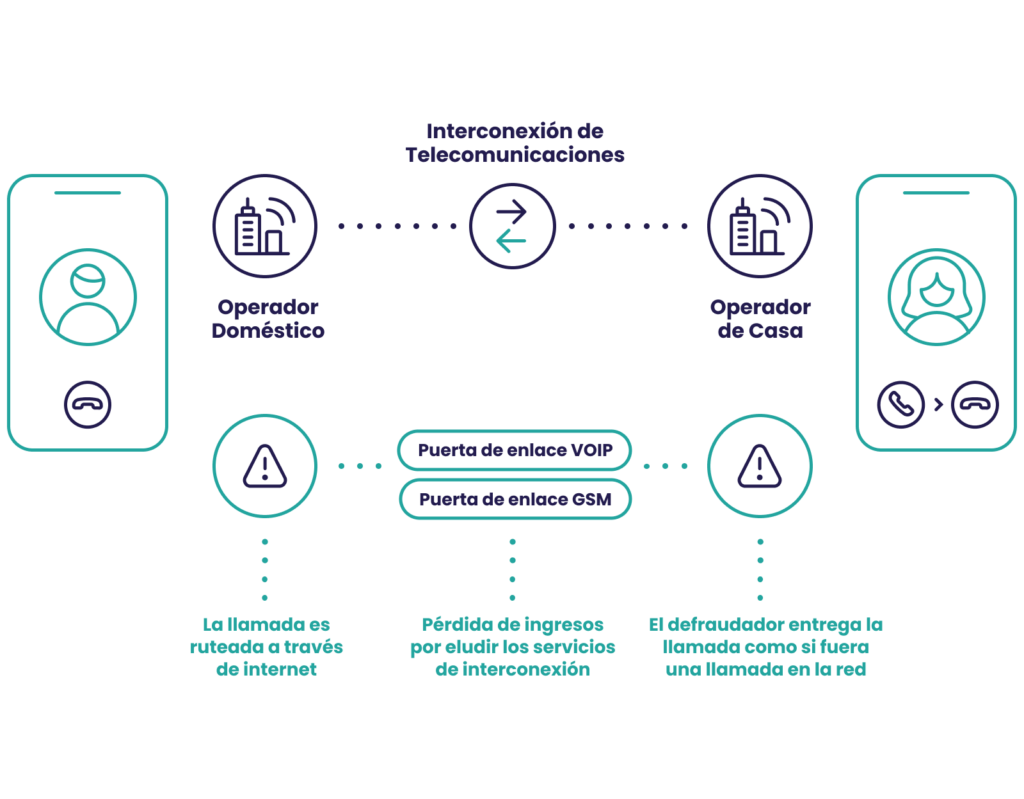
Los atacantes aprovechan las tarifas de terminación de llamadas entre diferentes operadores utilizando cajas SIM o pasarelas de sistema global para comunicaciones móviles (GSM). Interceptan llamadas internacionales y las enrutan localmente a tarifas casi nulas. La persona que llama paga la tarifa internacional completa, pero el atacante se queda con el margen mientras la calidad de la llamada se degrada.
4. Fraude por arbitraje en telecomunicaciones
El arbitraje es la práctica general de aprovechar las diferencias de precios. En el entorno de las telecomunicaciones, estas diferencias se presentan en las tarifas de larga distancia entre países.
Al igual que ocurre con el fraude por bypass internacional, esto puede reducir el costo internacional para la clientela, pero también abre la puerta a empresas fraudulentas que se interponen entre los operadores. Estas afirman conectar directamente del país A al B cuando, en realidad, transitan por un país con tarifas más económicas para establecer la llamada.
5. Vulneración de sistemas PBX
La vulneración de sistemas PBX permite a quienes cometen fraude tomar el control de las líneas telefónicas mediante la explotación de redes desprotegidas.
Un conmutador telefónico privado (PBX) es una red telefónica privada que se conecta con redes externas. Es lo que permite a las empresas compartir líneas y reducir la cantidad de números necesarios en una oficina, por ejemplo.
Debido a que muchos de estos sistemas PBX se basan en protocolo de internet (IP), pueden convertirse en un blanco fácil para ciberdelincuentes. Ingresan al sistema y lo utilizan a su favor (por ejemplo, para ejecutar casos de fraude IRSF como se mencionó anteriormente). Este es un problema de ciberseguridad y TI que se puede evitar con mejores controles internos y seguridad de contraseñas.
6. Bombeo de tráfico
Las centrales locales inflan de manera artificial los volúmenes de llamadas entrantes para cobrar tarifas de acceso regulatorias más altas. Bajo marcos regulatorios como los administrados por la Comisión Federal de Comunicaciones (FCC), las grandes compañías deben pagar tarifas de compensación a las redes rurales, lo que genera un incentivo para la estimulación de acceso.
7. Fraude de depósito
El fraude de depósito es una variante del fraude con tarjetas de crédito en la que los delincuentes utilizan datos bancarios robados para comprar tarjetas SIM prepago o dispositivos en tiendas en línea de telecomunicaciones. El impacto suele reflejarse más adelante en forma de contracargos, y una protección excesiva contra contracargos puede aumentar los falsos positivos al bloquear a compradores legítimos.
Un riesgo creciente proviene de las redes proxy 5G, donde se compran tarjetas SIM y módems USB al por mayor para estructurar configuraciones de proxies residenciales y rotar direcciones IP a gran escala. El uso de inteligencia de IP, incluyendo una puntuación de riesgo de IP, ayuda a identificar ubicaciones sospechosas y patrones de red antes de aprobar una compra.
8. Fraude de suscripción
Actores maliciosos adquieren teléfonos inteligentes de alta gama mediante contratos utilizando identidades robadas o sintéticas. Evaden la verificación de conozca a su cliente (KYC) con credenciales alquiladas, liberan los equipos y los revenden en mercados secundarios antes de que comiencen los procesos de cobro.
9. Apropiación de cuentas
Los proveedores de telecomunicaciones que ofrecen cuentas en línea enfrentan frecuentes ataques de apropiación de cuentas (ATO). Quienes cometen fraude utilizan credenciales robadas para apoderarse de los perfiles de los usuarios, alterar información confidencial y realizar compras no autorizadas. El control de la cuenta de un suscriptor también permite a estos actores interceptar mensajes con contraseñas de un solo uso (OTP) y restablecer credenciales en servicios bancarios, fintech y digitales vinculados.
Más allá de las pérdidas financieras directas, la apropiación de cuentas deteriora la confianza de la clientela y provoca sanciones regulatorias. Para mitigar estos riesgos, los operadores implementan monitoreo de comportamiento en tiempo real, autenticación sólida y seguimiento de anomalías en el inicio de sesión con el fin de garantizar que solo las personas suscriptoras legítimas accedan a sus cuentas.
Rebtel bloquea un 30% más de intentos de apropiación de cuentas (ATO). «Lo que es realmente excelente es la forma en que se pueden configurar las reglas. Hay toda una lógica con la que hemos comenzado a trabajar»
Ver caso de éxito
10. Smishing o phishing por SMS
El smishing, o phishing por servicio de mensajes cortos (SMS), utiliza campañas masivas de texto para engañar a las personas suscriptoras e inducirlas a revelar información personal confidencial. Las redes de phishing utilizan software automatizado para filtrar números móviles activos, alojar portales de inicio de sesión falsos y operar mercados en línea para credenciales robadas.
Los atacantes explotan con frecuencia las pasarelas de mensajería empresarial (B2B) para distribuir correo no deseado a gran escala, lo que perjudica la reputación del operador. Monitorear los registros de cuentas B2B y el tráfico de mensajes garantiza que los proveedores no faciliten involuntariamente operaciones de phishing.
11. Intercambio de SIM / SIM swapping
El intercambio de SIM (conocido en inglés como SIM swapping o SIM jacking) ocurre cuando los estafadores engañan al personal de atención al cliente para transferir el número telefónico de un suscriptor a una nueva tarjeta de módulo de identidad de suscriptor (SIM) bajo el control del atacante. Una vez completada la transferencia, los atacantes interceptan las llamadas y los mensajes de texto entrantes.
Debido a que los servicios en línea utilizan mensajes de texto para el envío de contraseñas de un solo uso (OTP) y la autenticación de dos factores (2FA), tomar el control de un número permite a los atacantes apoderarse de cuentas bancarias, de criptomonedas y de redes sociales. Las compañías de telecomunicaciones mitigan este riesgo al exigir autenticación de múltiples factores (MFA) antes de aprobar solicitudes de transferencia de número.
«El problema con la autenticación de múltiples factores (MFA) es que no puede responder a la pregunta más crítica en un escenario de intercambio de SIM: ¿se ha reasignado este número de teléfono a una tarjeta SIM diferente?»
Balint Toth, Director de Producto de Huella Digital e Inteligencia de Dispositivos en SEON
Detección de fraude en la industria de telecomunicaciones
Una detección eficaz del fraude en telecomunicaciones requiere separar el monitoreo del tráfico de la red del operador del análisis del recorrido digital del usuario. Las anomalías en la red, como el IRSF y el uso de cajas SIM, exigen el monitoreo de los registros detallados de llamadas (CDR) y controles de enrutamiento de llamadas.
Por su parte, los riesgos digitales como el abuso en las suscripciones, el compromiso de cuentas y el fraude en el proceso de pago requieren inteligencia de identidad, dispositivo, IP y comportamiento.
| Etapa del flujo de trabajo | Vectores de riesgo | Señales de detección | Control o acción recomendada |
| 1. Registro y suscripción | Identidades sintéticas, credenciales robadas y abuso de revendedores | Coherencia de identidad, riesgo de IP, dispositivo y velocidad | Verificación adicional, revisión manual o rechazo |
| 2. Inicio de sesión y cambios | Apropiación de cuentas (ATO), cambios vinculados a SIM y credenciales | Dispositivo no reconocido, ubicación atípica, proxies, emuladores y acceso remoto | Autenticación reforzada (MFA), retención de cambios o revisión |
| 3. Pagos y compra de equipos | Tarjetas robadas, fraude de depósito e intentos repetidos | Huella digital de dispositivo, riesgo de IP, comportamiento y velocidad | Aprobar, revisar compras de alto riesgo o rechazar |
| 4. Tráfico de red y llamadas | IRSF, wangiri, bypass de interconexión y vulneración de PBX | Picos en CDR, anomalías de enrutamiento y señalización de red | Alertas, reenrutamiento dinámico, límites o bloqueo |
Cómo prevenir el fraude en telecomunicaciones
La implementación de una prevención integral del fraude en telecomunicaciones requiere combinar el análisis digital de la clientela en tiempo real con el monitoreo a nivel de operador:
Evaluar la identidad de solicitantes en el registro
Analice los datos de contacto de las personas solicitantes cotejándolos con las señales de la huella digital para confirmar que el nombre, el correo electrónico y el contexto de la IP pertenezcan a una persona real antes de aprobar contratos móviles. Evaluar las huellas en redes sociales de forma temprana detecta perfiles sintéticos sin someter a usuarios legítimos a pasos de verificación innecesarios.
Detectar intentos de apropiación de cuentas en el inicio de sesión
Monitoree las sesiones de las personas usuarias para identificar el uso de proxies residenciales, emuladores o dispositivos vinculados mediante la solución de Inteligencia de Dispositivos de SEON para bloquear cambios no autorizados en las cuentas. El seguimiento de señales de comportamiento, como el uso compartido de pantalla o las sesiones activas de acceso remoto, previene la apropiación de cuentas antes de que los atacantes ejecuten intercambios de SIM.
Enriquecer el contexto de pago en la transacción
Aplique una puntuación de transacción basada en el riesgo mediante la solución de prevención de fraude de SEON para detectar el uso de tarjetas robadas durante la compra de tarjetas SIM o equipos. Comparar los datos de facturación con la ubicación del dispositivo permite señalar de inmediato los procesos de compra de alto riesgo.
Monitorear anomalías de tráfico en las redes de operadores
Implemente el análisis de CDR y reglas de tráfico en tiempo real para detectar y bloquear esquemas de IRSF, vulneración de PBX y bypass mediante cajas SIM. Las verificaciones automáticas de enrutamiento regulan los picos sospechosos hacia ciertos destinos antes de que se acumulen cargos no facturados
Preguntas frecuentes
¿Qué es el fraude en telecomunicaciones?
El fraude en telecomunicaciones abarca cualquier actividad engañosa e ilegal en la que actores maliciosos explotan productos, servicios o redes de telecomunicaciones para obtener ganancias financieras ilícitas. Incluye esquemas a nivel de red como el IRSF y el bypass de interconexión, así como ataques digitales a clientes como el intercambio de SIM y la apropiación de cuentas.
¿Cómo prevenir el fraude en telecomunicaciones?
Prevenir el fraude requiere un enfoque multicapa: verificar las identidades de la clientela durante el registro, utilizar inteligencia de dispositivos y monitoreo de comportamiento para proteger los inicios de sesión, aplicar puntuaciones automáticas de riesgo para prevenir el fraude de pago en las compras y realizar monitoreo del tráfico de red para interceptar el abuso en el enrutamiento de llamadas.
¿Cómo pueden las empresas de telecomunicaciones prevenir el fraude cibernético?
Las empresas de telecomunicaciones pueden prevenir el fraude cibernético asegurando los puntos de contacto digitales con autenticación basada en riesgo, monitoreando el uso de proxies o emuladores durante los inicios de sesión, protegiendo las pasarelas de mensajería B2B contra el smishing y exigiendo autenticación de múltiples factores (MFA) para acciones de soporte al cliente como las solicitudes de intercambio de SIM.
¿Qué es el fraude OBR en telecomunicaciones?
El fraude de clasificación basada en el origen (OBR) ocurre cuando actores maliciosos manipulan o falsifican la identificación de la línea de origen (CLI) de una llamada internacional entrante para ocultar su verdadero país de origen. Al falsificar la ubicación de origen, los estafadores aprovechan tarifas de terminación de llamadas más bajas o evitan recargos aplicados a destinos internacionales de alto costo.
Lee más: