Antes de enviar una solicitud fraudulenta, el estafador decide qué correo usar, qué teléfono dar y desde qué dispositivo conectarse. Cada decisión deja un rastro, y cada rastro aparece en un momento distinto del proceso de crédito.
Las tácticas de fraude cambian cada mes, pero sus rastros apenas cambian. Por eso es más útil detectar el fraude por las señales que deja en cada etapa que por el tipo de ataque.
Puntos clave sobre indicadores de fraude en préstamos
Empiece por lo básico del fraude en préstamos
Del fraude hipotecario y el loan stacking a las identidades sintéticas y el fraude de primera parte, nuestra guía explica cómo es cada ataque, cómo funciona y cuánto cuesta a los prestamistas.
Por qué se deben leer las señales de fraude en conjunto
Clasificar el fraude por tipos y detectarlo por señales no son enfoques opuestos. Una regla contra la identidad sintética es, en el fondo, un conjunto de señales: un correo reciente, sin huella digital y con poco historial en el buró. El problema es que esas reglas se diseñan para el caso de manual.
Y las solicitudes reales rara vez son de manual. Una misma solicitud puede combinar una identidad robada con historial real, un comprobante de ingresos falso y un solicitante guiado por teléfono. La regla de identidad sintética ve un correo antiguo y una huella real, y la aprueba. La del fraude guiado ni siquiera existe, porque nadie había identificado el patrón. Una regla por tipo de fraude solo detecta lo que encaja en su definición. Leer las señales y cómo se relacionan detecta también lo que todavía no encaja.
Además, ningún estafador deja una sola señal. El dispositivo del registro es el mismo que se usa para solicitar el préstamo. El teléfono de la cuenta es el que recibe la confirmación del desembolso. La dirección de la solicitud coincide, o no, con la IP de hace seis meses. Las pruebas están conectadas, y analizarlas por separado hace perder esa conexión.
Da igual si el cliente pide el crédito el mismo día que se registra o tres años después: las señales siempre aparecen en tres etapas, que son el registro, la solicitud y lo que hace la cuenta tras el desembolso.
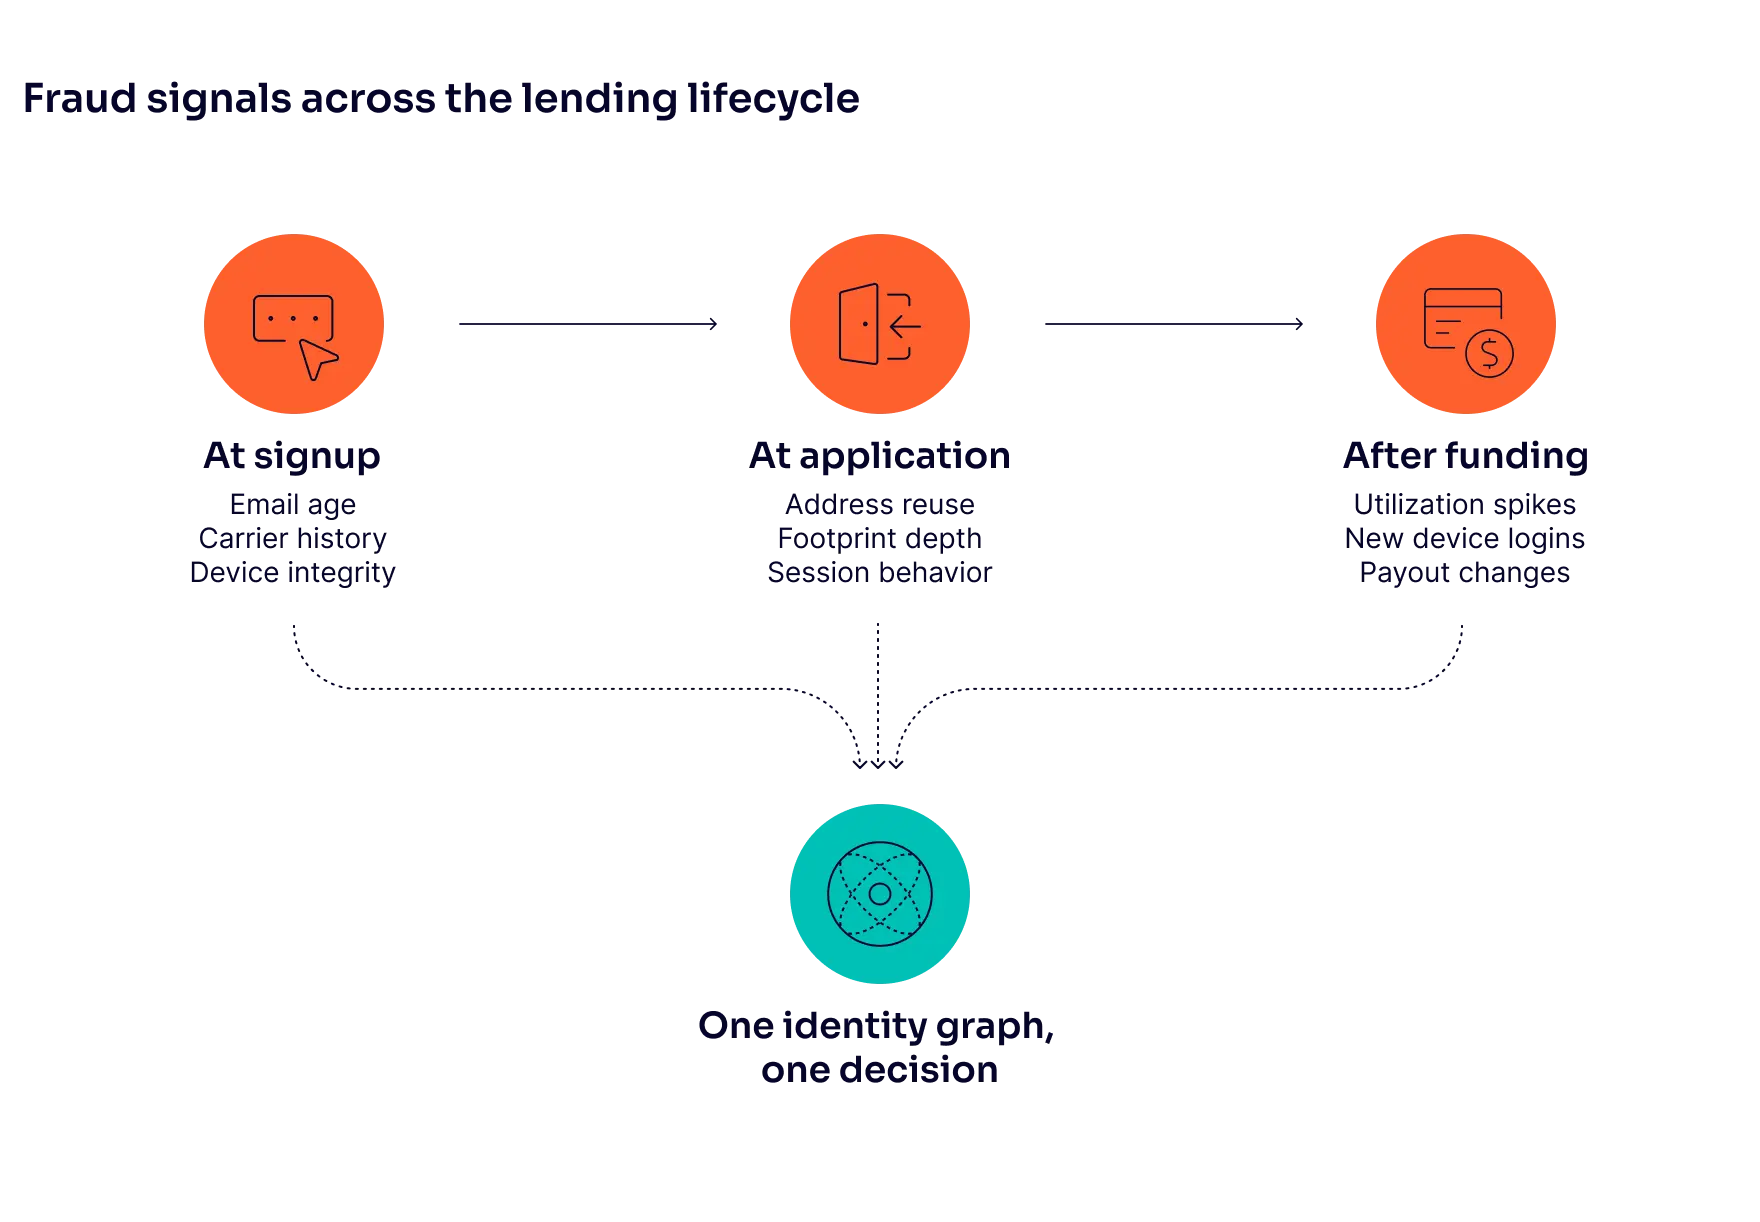
1. Señales de fraude en el registro
Las señales más ricas son también las primeras disponibles. Un correo, un teléfono y un dispositivo existen desde el momento en que se crea la cuenta, ya sea segundos o años antes de la solicitud, y cada uno tiene más historia de la que el formulario llegará a pedir.
Antigüedad y filtraciones del correo
Un correo creado la semana pasada no tiene historial que revisar, y esa ausencia ya es una señal. La antigüedad, el tipo de dominio y su presencia en filtraciones de datos conocidas indican si pertenece a alguien que lleva diez años en internet o a un script que se ejecutó el martes.
La señal de las filtraciones es la que más sorprende: un correo que aparece en una filtración de datos casi siempre pertenece a una persona real, porque lo que se filtra son cuentas reales. Un correo sin filtraciones, sin registros en plataformas y con un dominio gratuito o desechable es de alguien muy cuidadoso o es inventado. En préstamos, lo segundo es mucho más habitual. Por separado, cada rasgo describe a millones de personas legítimas. Juntos, casi a ninguna, y ahí es donde una alerta de revisión tiene sentido.
Historial del teléfono con el operador
Los datos del operador cuentan la biografía de un número: cuánto tiempo lleva con su operador actual, si se ha pasado hace poco a una nueva SIM y con qué frecuencia ha cambiado de red. Ocho años con el mismo operador sugieren una vida estable, aunque el historial crediticio esté vacío. Tres portabilidades en un mes son una apropiación de cuenta preparándose. Ninguno de los dos datos debería decidir nada por sí solo, porque la antigüedad con el operador es de las señales más fáciles de comprar.
En las líneas de crédito o las billeteras, donde el teléfono es el canal de recuperación, un SIM swap pocos días antes de una solicitud o de una petición de aumento de límite es una de las señales más claras y motivo suficiente para pedir una verificación adicional. Si además el número es virtual o VoIP, el rechazo es difícil de discutir.
Integridad del dispositivo y la red
La inteligencia de dispositivos responde a algo que ningún documento puede: ¿es un equipo real en manos de una persona real? Los navegadores antidetección, las máquinas virtuales y los emuladores son las herramientas del fraude a gran escala, y todos dejan huella. Un dispositivo que ya ha enviado cuatro solicitudes con cuatro nombres distintos es la señal más clara de una red de fraude, y un hash de dispositivo vinculado a fraudes confirmados es una de las pocas señales que justifican un rechazo automático. Una región y un idioma que no cuadran con la zona horaria del dispositivo cuentan la misma historia, en voz más baja.
Los datos de red cierran el círculo. Usar una VPN no es delito, pero una VPN que sale en un país, una dirección declarada en otro y un operador de un tercero no forman una historia coherente.
Todo lo anterior tiene un matiz: los estafadores saben que estas señales existen. Envejecen identidades sintéticas en dispositivos legítimos con antigüedad, compran al por mayor números móviles que coinciden con el código postal del solicitante y pasan como “móvil real” en las consultas al operador, y llenan cuentas bancarias reales con historiales de transacciones inventados. Una buena falsificación está hecha precisamente de datos que, por separado, son válidos. La antigüedad le facilita el camino al solicitante, pero nunca se lo regala.
2. Señales de fraude en la solicitud
Cuando el solicitante entra en el formulario, aparecen tres tipos de señales nuevas: la dirección que da, la profundidad de la vida digital detrás de su identidad y cómo transcurre la sesión.
Direcciones repetidas con distinta escritura
“Depto. 4, Av. Reforma 12” y “Av. Reforma #12, int. 4” son la misma dirección para una persona y dos distintas para la mayoría de los sistemas, y las redes de fraude lo saben. La normalización de direcciones agrupa todas las variantes en un único identificador, de modo que todas las cuentas ligadas a un mismo lugar se ven de un vistazo. Varias solicitudes con la misma dirección normalizada en un mes son un patrón de loan stacking. Si además comparten dispositivo o rango de IP, se trata de una red.
Profundidad de la huella digital
Presence across job boards, real estate platforms, subscription services and messaging apps is what a real adult life looks like from the outside. Its complete absence, behind an email and phone number that claim to belong to a working professional, is the synthetic identity’s signature, and it is a stronger read than tenure. Lenders see this in their own numbers. One found that applicants whose phone numbers had no WhatsApp account associated with them defaulted three times as often, and that applicants with no presence on any of the seven largest online platforms were three times as likely to miss their very first payment.
Comportamiento durante la sesión
Las demás señales analizan quién es el solicitante. El monitoreo de la sesión analiza qué hace mientras solicita, y es la única señal que detecta el fraude guiado: una persona real, en su propio dispositivo y con su propia identidad, mientras alguien al teléfono le dice qué escribir. Todos los controles de identidad se superan. Lo que lo delata es el comportamiento: pausas largas entre campos, datos pegados en lugar de escritos y herramientas de control remoto o de duplicación de pantalla funcionando en segundo plano.
Los bots dejan la imagen contraria: campos completados a un ritmo de metrónomo y ninguna duda en las preguntas que una persona se pararía a pensar. Cualquiera de los dos patrones debería exigir una llamada o una videollamada antes de liberar el dinero.
3. Señales de fraude tras la entrega del crédito
Hay fraudes que no se pueden detectar en la solicitud porque todavía no ha pasado nada. La identidad es real, los documentos son válidos y la intención no se ve. Solo aparece en lo que la cuenta hace después.
Picos repentinos en el uso del crédito
Una cuenta que paga sin fallos durante meses, consigue aumentos de límite y, de repente, agota todo el crédito disponible en una semana y desaparece ha superado todos los controles basados en el historial. Su historial de pagos es impecable hasta el momento en que se corta, y por eso se aprueba el último aumento. Es lo que se conoce como fraude bust-out, y burla cualquier control que dependa solo del historial.
La señal está en la tendencia, no en un saldo concreto: un uso del crédito que pasa del 20 % al 95 % en dos semanas tras meses estable, peticiones de aumento de límite seguidas y operaciones similares a retiros de efectivo que sustituyen al ritmo habitual de la cuenta. Retener un aumento de límite cuando el uso se dispara en poco tiempo, y marcar una cuenta estable que de pronto pide dos aumentos en un mes, detecta el patrón mientras el dinero todavía se puede recuperar.
Desviaciones del comportamiento habitual
Con el tiempo, cada cuenta establece su comportamiento habitual: el importe típico de sus transacciones, el dispositivo con el que suele entrar, sus horas de actividad y sus destinatarios frecuentes. Cualquier desviación es una señal, aunque cada acción por separado pase una regla estática.
Esa misma desviación delata a las cuentas mula, que rara vez nacen falsas. La mayoría son personas reales a las que se les paga por su identificación y una selfie, y después la cuenta cambia de manos. En el onboarding se vio a una persona real. Solo el comportamiento posterior revela el cambio.
Un prestatario que lleva un año entrando desde el mismo teléfono y, de repente, aparece en un dispositivo nuevo, cambia la cuenta de cobro y pide una transferencia en la misma sesión acaba de describir una apropiación de cuenta en tres pasos. Esa secuencia (dispositivo nuevo, cambio de cuenta de cobro y transferencia en una sola sesión) es un buen motivo para exigir una autenticación reforzada, y una de las pocas reglas posteriores al desembolso que funciona en cualquier producto de crédito.
Cómo convertir las señales en reglas de decisión
Una señal solo es útil cuando se convierte en una regla que aprueba, rechaza o retiene una solicitud. Aquí es donde fallan la mayoría de los programas antifraude en préstamos, y casi siempre por lo mismo: una regla que se activa con una sola señal y un umbral fijo, que bloquea a solicitantes honestos y deja pasar el fraude coordinado a partes iguales.
El problema es tanto estructural como técnico. La mayoría de los equipos de riesgo en préstamos trabajan con cuatro o cinco proveedores sin forma de cruzar lo que devuelve cada uno, así que cada decisión depende de la última puntuación que llega. Las puntuaciones de riesgo de terceros fallan con frecuencia y marcan como alto riesgo a buenos pagadores, por eso la puntuación de un solo proveedor nunca debería decidir por sí sola.
Lo primero es combinar. Un SIM swap la semana pasada es sospechoso. Un SIM swap la semana pasada, en un dispositivo que nunca se había asociado a la cuenta y seguido de un cambio en los datos de cobro, es un caso. Las reglas que solo se activan cuando varias señales coinciden reducen los falsos positivos sin bajar la tasa de detección, y son mucho más difíciles de burlar, porque cada señal extra es algo más que el estafador tiene que falsificar de forma coherente en toda la solicitud.
El momento decide qué puede hacer la regla. En el registro, una señal debería dirigir al solicitante: por un camino sin fricción si los datos están limpios, o hacia una verificación documental si no lo están. En la solicitud, cuando ya se han acumulado suficientes pruebas, una señal puede justificar un rechazo. Después del desembolso, lo adecuado suele ser retener: pausar un aumento de límite o una transferencia hasta que alguien lo revise le cuesta muy poco al prestamista si la cuenta resulta ser legítima, mientras que un rechazo en esta fase puede hacer perder a un cliente que ya estaba pagando.
Cada regla necesita además un umbral que decida cuándo se activa, y ningún prestamista debería copiar ese número de otro. El valor correcto depende del mercado, del producto y del perfil de los solicitantes, y la única forma de encontrarlo es probar la regla con decisiones pasadas y contar qué habría detectado y qué habría bloqueado. Una regla que marca al 40 % de los solicitantes es demasiado estricta. Una que marca al 2 % y detecta el 80 % del fraude confirmado está haciendo su trabajo. Y cuando una regla que funcionaba empieza a marcar a más solicitantes honestos, es que el fraude se ha movido, y el umbral tiene que moverse con él.
Cómo detecta SEON estas señales
SEON ofrece más de 1.100 señales, del registro al pago, en una sola respuesta de API en tiempo real. Antes del KYC, analiza la antigüedad y las filtraciones del correo, los datos de operador y portabilidad del teléfono y la inteligencia de dispositivos, que detecta navegadores antidetección, emuladores y equipos ya vinculados a fraudes confirmados. En la solicitud, la inteligencia de direcciones conecta las cuentas que comparten ubicación física, se escriba como se escriba, el análisis de la huella digital realiza más de 350 consultas en plataformas sociales y digitales para medir la vida real detrás de una identidad, y el monitoreo de la sesión analiza cómo se llena el formulario para detectar solicitantes guiados y bots. Después del desembolso, las mismas señales definen el comportamiento habitual de cada cuenta, y cualquier desviación activa una retención antes de que el dinero salga.
Nada de esto sustituye al modelo de crédito existente. Las señales de SEON se integran directamente en los scorecards y procesos de originación, junto a los datos del buró de crédito, y sirven tanto para el scoring crediticio alternativo como para detectar fraude. Los equipos de riesgo crean, prueban y validan con datos históricos sus reglas combinadas desde el propio panel, sin depender de ingeniería.
Guía original de Jane Singh, gerente de Marketing de Producto (Fintech y Comercio) en SEON. Traducido y revisado por el equipo hispanohablante de SEON.
Preguntas frecuentes
¿Qué señales detectan el fraude de identidad sintética en préstamos?
La antigüedad del correo, su presencia en filtraciones de datos conocidas, el historial del teléfono con el operador y la profundidad de la huella digital. Una identidad sintética suele tener un correo reciente sin filtraciones, un teléfono con poca antigüedad y ninguna presencia en las plataformas que usa un adulto real.
¿Cómo se detecta el fraude guiado en una solicitud de préstamo?
Con el comportamiento en la sesión, no con controles de identidad. Los principales indicadores son el software de acceso remoto o de pantalla compartida durante la solicitud, muchos campos pegados en lugar de escritos, pausas largas entre campos y cambios frecuentes de pestaña, ya que la identidad y los documentos del solicitante son reales.
¿Qué señales del dispositivo indican fraude en préstamos?
Sí. Las mismas señales que delatan una identidad fabricada, como la antigüedad del correo o del teléfono con el operador, también demuestran que hay una persona real con un historial estable. Por eso los prestamistas las usan como datos alternativos de crédito para solicitantes con poco historial